亚马逊买家账号与卖家账号 Passkey 混用?警惕"静默登录"引发的关联风险!
官方注册指南里写着一句话:建议你用与任何买家账号都不同的邮箱,来开卖家账号。
官方注册指南里写着一句话:建议你用与任何买家账号都不同的邮箱,来开卖家账号。 这句话在密码时代只是"建议"; 在 Passkey 时代,它会变成一条结构性的命运线。
数据来源:Amazon 官方注册指南 · 2SV 与 Passkey 帮助页 · 卖家行为准则 · W3C WebAuthn · FIDO Passkey Index 2025
先划三条边界,避免误读: ① 亚马逊没有公开其关联判定的具体信号与权重,本文不推测、也不声称"某条信号一定会被采用"; ② 本文只讲三类公开事实:官方书面建议与政策原文、公开的 WebAuthn / Passkey 技术标准、官方写明的违规后果; ③ 本文讲的是 资产隔离与权限管理 ,不是教你规避平台风控——用技术手段规避平台规则既违反规则,也长期不成立。
一、官方早就写过那句话,只是当时没人当回事
在亚马逊官方的卖家注册指南里,有这样一段原文:
"我们建议您使用与您的任何亚马逊买家账户或亚马逊企业购账户都不同的电子邮件地址。" 但是,如果您有亚马逊品牌注册、亚马逊广告或供应商平台的账户,请务必为卖家平台账户使用相同的电子邮件地址和密码以便同步访问权限。
同一个官方帮助体系里,还有另一句更关键的话(Two-Step Verification 帮助页原文):
"两步验证绑定的是你用来访问亚马逊账号的那个登录。如果你的买家账号和卖家账号用的是同一个登录,那么这套流程会同时保护这两个账号。"
请把这句话反过来读一遍: 同一套登录保护两个账号,也就意味着同一套登录同时牵着两个账号。
现实是,大量中小卖家为了省事,买家账号与卖家账号共用:同一个邮箱、同一个手机号、同一台电脑、同一个浏览器。在密码时代,这被认为是"不太规范,但能用";到了 Passkey 时代,这件事的性质变了。
二、Passkey 覆盖的不只是卖家后台
这是很多人还没意识到的第二件事。亚马逊在 Passkey 的官方说明里写得很清楚,Passkey 带来的"更快、更安全的登录体验"覆盖的是:
- 零售站点(retail site) ——也就是你的买家账号;
- Seller Central ——卖家后台;
- Vendor Central ——供应商平台。
同时,官方时间表是: 2026 年 7 月起向所有账号开放,2026 年内对部分账号强制 ,并会在强制后于登录环节引导未设置的账号先完成设置。
也就是说:买家账号和卖家账号,正在被放进 同一个认证体系 里。你在这两端设置的 Passkey,很可能共用同一个平台账号、同一个认证器、同一台设备。
三、"混用"到底混的是什么?关键在一个技术细节
这里必须非常精确,否则容易讲错。
1. 凭证层面:其实没有混
Passkey 的密钥对是 按依赖方(RP,也就是站点标识)隔离 的。买家账号和卖家账号各自有独立的密钥对,私钥不会因为"存在同一台机器上"就变成同一把。 凭证本身不会被混用。
2. 真正混在一起的是"位置"
Passkey 有一个硬性要求:它必须是 可发现凭证(discoverable credential / resident key) 。按规范,认证器里除了保存私钥材料,还要保存:
- 与该凭证关联的 用户名 ;
- 该凭证所属的 RP ID(站点标识) 。
这个设计带来两个直接后果。
后果一:登录框会把这台设备上的所有账号列出来。
在 WebAuthn 的 autofill 流程(conditional mediation)里,RP 不会 告诉认证器"请给我某几个凭证",而是由 认证器自己把它持有的清单交出来 。浏览器随后把这些凭证对应的用户名,作为自动填充选项展示给用户。
翻译成卖家能感知的场景: 当你在一台电脑上登录亚马逊时,下拉里出现的可能不止一个账号名——买家账号和卖家账号会一起出现。 这台设备"同时持有两端凭证"这件事,从隐性的变成了显性的。
后果二:静默登录会跳过账号选择。
当系统已经知道用户身份时(例如在重新认证场景里,RP 直接传入凭证 ID 列表),浏览器 不再展示账号选择器 ,而是直接要求设备解锁——指纹、面部识别或 PIN。这就是"静默登录"的技术形态。
它带来的不是风险本身,而是 确定性的提升 :一次指纹,两端都通。对你来说是方便;对平台的记录来说,这台设备与这两个账号之间的关系,从"可能存在"变成了"反复被验证存在"。
四、三条链条叠在一起,才是真正的风险
把前面三节合起来看,一个"图省事"的配置会同时踩中三条链:
链条
混用后的状态
公开依据
身份链
买家与卖家共用邮箱 / 登录
官方注册指南明确建议分开;2SV 帮助页说明同一登录会同时保护两端
认证链
两端 Passkey 共存于同一设备 / 同一云同步账号 / 同一认证器
Passkey 必须是可发现凭证;autofill 会列出全部已注册账号名
终端链
同一台电脑、同一个浏览器会话完成两端登录
设备与会话是最基础的访问记录维度
这三条链在密码时代是"松散耦合"——你可以随时换个浏览器、清个 cookie 来打断它。而 Passkey 的特点是 凭证与设备绑定、且持久存在 ,它把这三条链焊得更紧。
一句话: 混用的代价,是把一次可撤销的巧合,变成一份长期存在的结构。
五、官方的红线原文:写得很硬
在《销售政策和卖家行为准则》(Selling Policies and Seller Code of Conduct)里,关于多账号的条款原文是这样的:
"在每个销售区域,您只能保有一个 Seller Central 账户,除非您有正当的商业需求开设第二个账户,且您所有的账户均处于良好状态。如果您的任何账户未处于良好状态,我们可能会停用您的所有销售账户,直到所有账户恢复良好状态。"
官方列出的 正当商业理由 只有三类:
多个品牌 您拥有多个品牌,并为每个品牌维持独立的业务。
两家独立公司 您为两家截然不同且相互独立的公司制造商品。
受邀参加项目 您受邀参加需要独立账户的亚马逊项目。
官方还给出了 不正当理由 的例子:开设新账户只是为了销售原账户的商品,或为了投诉其他卖家的商品。
请把这一段读两遍,重点是后半句—— "如果您的任何账户未处于良好状态,我们可能会停用您的所有销售账户" 。 这句话的含义是: 风险不是"这一个店铺没了",而是"整盘生意一起停"。
六、为什么这件事在 2026 年变得更贵
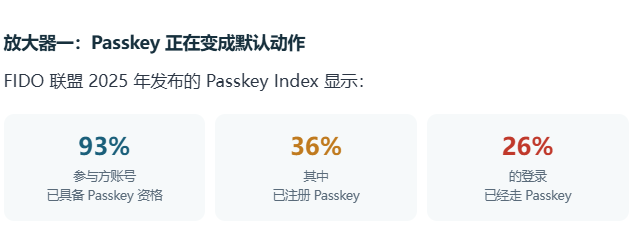
两个放大器。
###
全球已有约 30 亿个 Passkey 。当"设置 Passkey"成为登录的默认路径,把两端凭证放在同一台设备上,就从主动选择变成了顺手的结果。
放大器二:一个卖家账号往往不止一个站点
按官方注册指南,通过 sell.amazon.com 创建的销售账户,可用于在 美国、加拿大、墨西哥和巴西 销售。账号越大、覆盖站点越多,同一次误判波及的就不是一家店,而是一整盘货。
七、能落地的做法:三个分离 + 一份台账
邮箱分离(最先做,成本最低) 卖家账号使用独立于任何买家账号、企业购账号的邮箱与手机号。 例外要记住: 品牌注册、广告、供应商平台这几处,官方要求与卖家账号使用相同邮箱以便同步访问权限——这条和上面那条不冲突,方向不同。
终端分离(最关键) 买家账号不上卖家终端——采购、测评、查竞品这类买家侧动作,放到另一台终端、另一条链路上;卖家终端固定不漂移,每个店铺账号固定在一台受控终端上完成登录与凭证动作;主账号不参与日常登录,日常操作全部走二级用户。
凭证存放分离(决定长期结构) 主账号用设备绑定凭证 + 一把 FIDO2 硬件密钥,私钥不出芯片、不进日常云同步;二级用户各自注册自己的凭证,一人一号;买家账号放在与卖家侧完全分开的终端与生态账号上。
账号层级
建议存放方式
理由
主账号
设备绑定凭证 + 一把 FIDO2 硬件密钥
私钥不出芯片,不进日常云同步
二级用户(运营 / 客服 / 财务)
各自注册自己的凭证,一人一号
官方明确不支持多人共用一个登录
买家账号
与卖家侧 完全分开 的终端与生态账号
打断身份链与认证链的共址
并配套一份台账 :哪台终端对应哪个店铺、哪把密钥由谁领用、什么时间回收、回收后是否复核。
制度层:把"分离"写成流程,而不是靠记性
- 新账号开通前先问一句: 是否已获批 ;
- 每季度做一次访问复核:哪些账号该停用、哪些权限膨胀了、哪些凭证需要轮换;
- 离职场景走 30 分钟 SOP:先断会话、再删人、再轮换共享凭据、最后写台账。
八、红线与免责(务必读完)
- 多账号运营必须事先获得平台批准。 官方条款明确:每个销售区域只能保有一个卖家账号,除非有正当商业需求且所有账号绩效良好; 任一账号绩效不佳,可能停用全部销售账号 。
- 技术不是绕开规则的钥匙。 本文讲的是资产隔离与权限管理。用技术手段规避平台规则既违反规则,也长期不成立。
- 不承诺任何效果。 上述做法降低的是"身份链 / 认证链 / 终端链共址"这一类结构性风险,不覆盖绩效、侵权、合规等其他停用原因。
- 不推测内部风控。 亚马逊未公开其关联判定的信号与权重,本文只引用官方书面建议、公开技术标准与官方写明的后果。
- 门槛与流程以官方最新文档为准。 本文口径基于 2026 年 9 月可查的官方页面与公开标准。
- 港 / 澳 / 台一律表述为"中国香港 / 中国澳门 / 中国台湾"。
数据来源
- Amazon 官方卖家注册指南(sell.amazon.com):建议使用与任何买家账户或企业购账户都不同的电子邮件地址;品牌注册 / 广告 / 供应商平台需与卖家账户使用相同邮箱以同步权限;一个销售账户可覆盖美国、加拿大、墨西哥、巴西
- Amazon Seller Central 帮助页《Two-Step Verification》:两步验证绑定登录;买家与卖家共用同一登录时该流程同时保护两端;建议为所有访问卖家账户的人创建独立登录
- Amazon Seller Central 官方公告《Passkeys coming to Seller Central in July》:2026 年 7 月起开放、2026 年内对部分账号强制;三步设置路径
- Amazon Seller Central 帮助页《Passkey verification》:Passkey 覆盖 retail site、Seller Central 与 Vendor Central;不支持多人共用一个登录;共享账号中无二级账号者会被锁在外面
- 《销售政策和卖家行为准则》(Selling Policies and Seller Code of Conduct)1.2.8 / 1.2.3:每个销售区域只能保有一个卖家账号;正当商业理由三类;任一账号不佳可能停用全部销售账号
- W3C WebAuthn / MDN Web Authentication API:Passkey 必须是 discoverable credential;认证器保存用户名与 RP ID;conditional mediation(autofill)由认证器提供凭证清单;已知用户时传 allowCredentials 可跳过账号选择器
- web.dev《Discoverable credentials deep dive》:autofill 与 reauthentication 两种流程的差异与实现条件
- FIDO Alliance × Liminal《Passkey Index》(2025):93% / 36% / 26%;全球约 30 亿个 Passkey
一句话总结: Passkey 让"这台设备同时持有两端凭证"从隐性变成显性。凭证本身不会混,混的是位置——而位置一旦焊死,就从可撤销的巧合变成了长期存在的结构。